Porque esconder botões não chega: acesso baseado em funções com Supabase RLS
Controlo de acesso baseado em funções para ferramentas internas — como definimos funções, aplicamos permissões ao nível da base de dados com Supabase RLS e porque esconder botões na interface não chega.
Diferentes colaboradores precisam de versões diferentes da mesma ferramenta interna, e os limites entre elas têm de se manter ao nível da base de dados — não apenas na interface. Esconder um botão não impede que o pedido subjacente seja feito. É assim que implementamos o controlo de acesso baseado em funções (RBAC) em ferramentas internas à medida com a segurança ao nível da linha (row-level security) do Supabase, para que as restrições se apliquem independentemente da forma como um pedido chega.
Um projeto recente envolveu criar perfis com permissões específicas na aplicação interna de um cliente, para que diferentes pessoas na empresa só pudessem ver e fazer aquilo que a sua função realmente exigia.
É isto que se conhece como controlo de acesso baseado em funções (RBAC): em vez de todos partilharem a mesma versão de uma ferramenta, cada utilizador pertence a uma função, e essa função determina tanto o que pode ver como o que lhe é permitido fazer.
A aplicação servia vários tipos de utilizadores, cada um a precisar de uma versão diferente do mesmo sistema. O trabalho não consistiu apenas em definir essas funções, mas em garantir que os limites entre elas eram efetivamente aplicados, em vez de dependerem de convenções ou de restrições da interface.
O que isto significa na prática
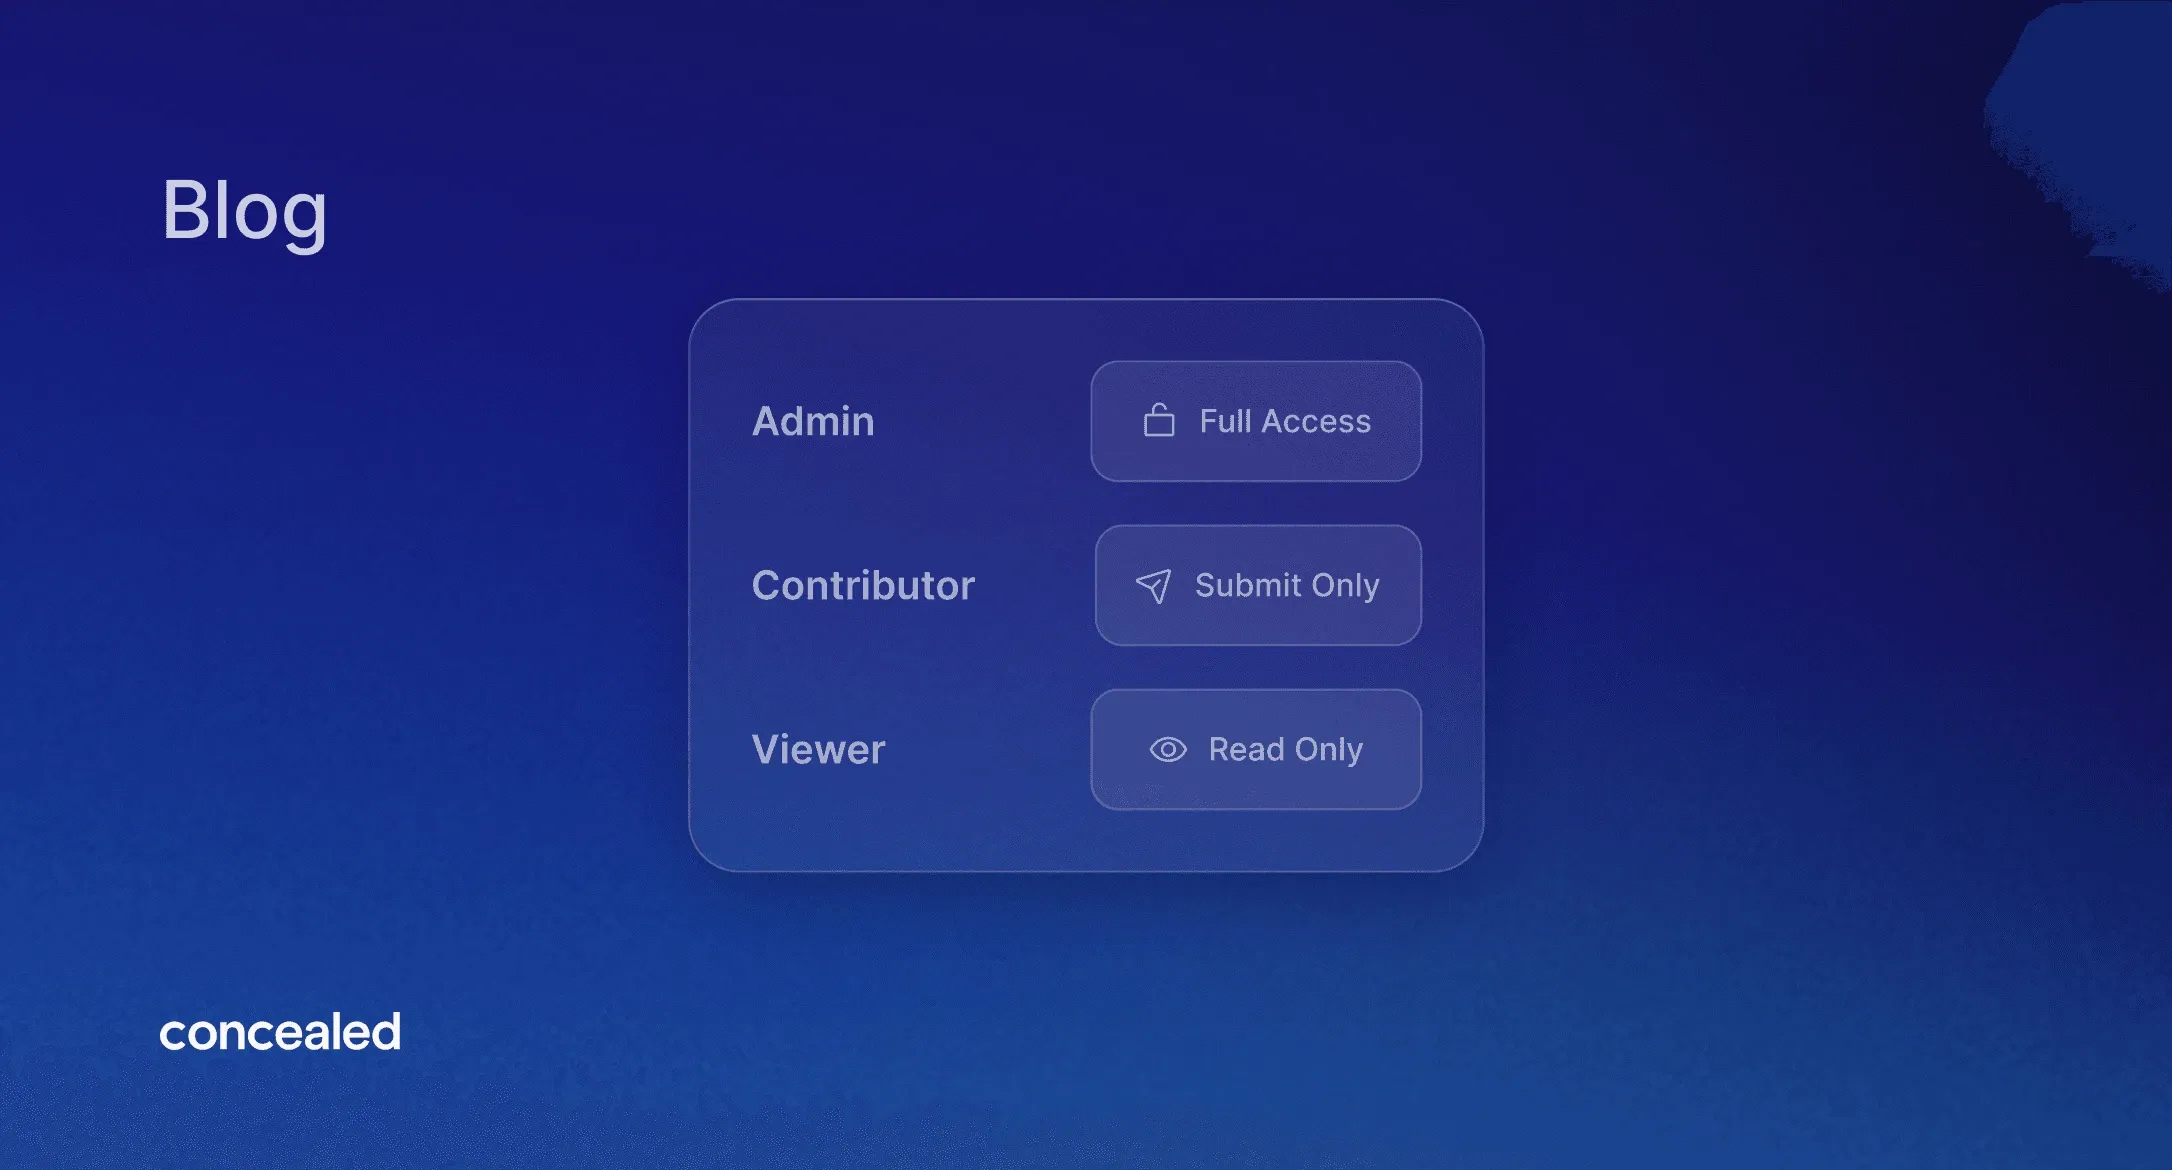
O acesso baseado em funções resume-se a uma ideia simples que se complica depressa: por exemplo, uma pessoa pode editar tudo, outra só pode ver, e uma terceira só pode submeter um tipo específico de registo e mais nada.
Na prática, rapidamente ganha mais nuances. Algumas funções atuam em todo o sistema, enquanto outras estão estritamente limitadas a uma pequena parte dos dados e a um conjunto restrito de ações.
No fundo, cada função responde a duas perguntas:
- Que dados pode esta pessoa ver?
- O que lhe é permitido fazer com eles?
Acertar nesse mapeamento e mantê-lo consistente à medida que a ferramenta cresce é onde está a maior parte do trabalho.
Como é efetivamente aplicado
Esta é a parte que mais importa, e a parte em que é fácil errar.
É tentador implementar permissões alterando apenas a interface: esconder botões, remover ações, simplificar vistas. Isso é necessário, mas por si só não é segurança real, porque a interface é apenas a porta da frente. Se o pedido subjacente continuar a ser permitido, a restrição pode ser contornada enviando esse pedido diretamente.
Por isso, neste projeto as regras foram levadas para os próprios dados, com a row-level security do Supabase (RLS).
alter table records enable row level security;

create policy "read own records"
  on records for select
  to authenticated
  using ( owner_id = auth.uid() );
A RLS permite associar políticas diretamente às tabelas da base de dados. Estas políticas são avaliadas em cada consulta, para cada linha, com base na identidade do utilizador que faz o pedido.
A cláusula to authenticated aplica-se especificamente a utilizadores com sessão iniciada, por oposição a visitantes anónimos. O Postgres expõe essa identidade através de auth.uid(). Uma política é, essencialmente, uma condição que tem de ser verdadeira para que uma linha seja visível ou editável.
Alguns pormenores fazem aqui muito trabalho:
- A RLS tem de ser ativada: uma vez ativada, o acesso é negado por defeito;
- As políticas concedem acesso de forma explícita: nada está disponível a menos que seja permitido;
- A condição define exatamente a que linhas um utilizador pode aceder.
As operações de escrita seguem o mesmo padrão, mas com uma segunda cláusula. Enquanto using decide que linhas uma consulta pode ler, with check valida o que uma escrita pode criar ou alterar, para que um utilizador não consiga inserir uma linha num estado que não lhe seria permitido deter:
create policy "submit records"
  on records for insert
  to authenticated
  with check ( submitted_by = auth.uid() );
Também pode limitar ações por função:
create policy "only admins delete"
  on records for delete
  to authenticated
  using ( (select role from profiles where id = auth.uid()) = 'admin' );
Os dois pontos importantes:
- A RLS trata da autorização, não da validação de dados de entrada nem da lógica de negócio - complementa essas camadas.
- Como as políticas correm em cada consulta, as colunas relevantes (como IDs de utilizador ou de tenant) precisam de índices adequados para manter o desempenho previsível.
A ideia-chave é que as decisões acontecem dentro da base de dados. Isso significa que as regras se aplicam venha o pedido de onde vier, e não apenas através da interface.
Porque isto importa especialmente em ferramentas internas
As ferramentas internas têm quase sempre mais do que um tipo de utilizador. Um sistema de armazém tem pessoal do chão de armazém e gestão. Um dashboard de operações tem pessoal júnior e pessoal sénior com autoridade de aprovação. Uma aplicação de terreno tem pessoas a introduzir dados e pessoas a revê-los.
Assim que estas distinções existem, as permissões deixam de ser opcionais. Errar tem consequências reais: alguém a editar dados que só deveria ler, uma parte da empresa a ver os dados de outra, ou uma conta júnior a conseguir apagar algo que deveria exigir aprovação.
Definir o acesso por função, e não por pessoa, também mantém tudo auditável. Pode olhar para uma função e saber exatamente a que tem acesso, o que importa para quem tem obrigações de proteção de dados ou de conformidade.
Não são extras que se acrescentam mais tarde. Fazem parte do que torna a ferramenta segura para entregar a toda a equipa.
De volta ao exemplo
Na aplicação que desenvolvemos, as funções iam desde um acesso amplo e de elevada confiança num extremo até um acesso estritamente limitado, apenas de submissão, no outro, com vários níveis pelo meio.
Um padrão útil que vale a pena destacar é a função só de leitura: visibilidade total sobre os dados e todos os relatórios, mas impedida de fazer qualquer alteração. Isso permitiu à empresa dar a certas pessoas uma visão completa sem conceder a ninguém poder de edição adicional e, como era aplicada pela RLS sobre os mesmos dados que todas as outras funções, não exigiu uma cópia separada da lógica, mantida à mão.
O problema que tudo isto resolveu era simples: as pessoas certas podiam fazer o seu trabalho sem atrito e ninguém conseguia chegar a dados ou ações que não lhe pertenciam, fosse por acidente ou de propósito.
Porque isto importa para os clientes
Para a empresa que usa a ferramenta, isto traduz-se em alguns aspetos práticos:
- Os dados sensíveis ficam restritos às pessoas certas, o que é fundamental para tudo o que seja comercial, pessoal ou financeiro;
- A integração é mais simples: os novos utilizadores recebem uma função e ficam de imediato com o acesso correto;
- A interface mantém-se focada, já que cada pessoa só vê o que é relevante para o seu trabalho;
- As permissões continuam auditáveis e mais fáceis de gerir à medida que a equipa cresce.
Acima de tudo, o controlo de acesso é aplicado ao nível que realmente importa, e não apenas sugerido pela interface.
A pensar numa ferramenta interna com um controlo de acesso a sério?
Se está a criar uma ferramenta interna e sabe que diferentes pessoas vão precisar de diferentes níveis de acesso, vale a pena acertar nessa estrutura desde o início. Inicie um projeto e vamos conversar sobre como devem ser as suas funções.
Perguntas frequentes
Podem diferentes colaboradores ter diferentes níveis de acesso numa ferramenta interna?
Sim. É um dos requisitos mais comuns em ferramentas internas, e é para isso que serve o controlo de acesso baseado em funções (RBAC). Define-se um conjunto de funções, e cada pessoa herda o acesso certo simplesmente por ser colocada numa delas, para que diferentes tipos de utilizadores possam partilhar a mesma ferramenta vendo e fazendo coisas muito diferentes.
Como controlam quem vê dados sensíveis na nossa ferramenta?
O acesso aos dados está ligado à função de cada utilizador e é aplicado ao nível da base de dados com row-level security. Cada pedido é verificado face à função dessa pessoa antes de quaisquer dados serem devolvidos, para que receba apenas o que a sua função permite, quer esteja a usar a aplicação normalmente, quer esteja a tentar pedir mais do que deveria. A informação sensível fica restrita às pessoas autorizadas a vê-la.
O acesso por permissões é aplicado ao nível da base de dados ou apenas escondido na interface?
Ao nível da base de dados, com row-level security (RLS). Esconder controlos na interface faz parte da experiência, mas por si só não é proteção real, porque os pedidos podem ser enviados diretamente a uma aplicação, contornando a interface. Aplicar as permissões nos próprios dados significa que as regras se aplicam independentemente da forma como um pedido chega, pelo que as restrições não podem ser contornadas evitando o ecrã.
O acesso baseado em funções está incluído nas ferramentas internas à medida, ou tem um custo extra?
O acesso baseado em funções é tratado como parte essencial da criação de uma ferramenta interna que vai ser usada por mais do que um tipo de pessoa, e não como um extra. O âmbito exato depende de quantas funções precisa e de quão diferentes são, algo que definimos em conjunto no início do projeto.
O acesso baseado em funções facilita a integração de novos colaboradores? Sim. Depois de uma função estar definida, atribuí-la a alguém basta para lhe dar o acesso correto desde o primeiro dia. Não é preciso configurar permissões individualmente para cada nova contratação, nem há o risco de alguém ter temporariamente mais acesso do que a sua função exige enquanto tudo é configurado.
Pode alguém ter visibilidade total sobre os dados sem poder alterar nada?
Sim, é um padrão comum: uma função só de leitura que vê tudo, todos os registos e relatórios, mas não pode editar nem submeter nada. É útil para supervisão ou para dar visibilidade à liderança sem conceder acesso de edição de que essas pessoas não precisam e, como é aplicada da mesma forma que todas as outras funções, não exige um conjunto de regras separado, mantido manualmente.
O acesso baseado em funções ajuda a cumprir requisitos de conformidade ou de proteção de dados?
Sim. Como o acesso é definido por função, e não configurado pessoa a pessoa, pode olhar para qualquer função e saber exatamente a que tem acesso. Isso torna muito mais fácil demonstrar quem pode ver o quê, o que importa para qualquer empresa com obrigações de proteção de dados, auditoria ou conformidade.
Quantas funções diferentes pode suportar uma ferramenta interna?
Tantas quantas a empresa realmente precisar, desde um pequeno punhado até divisões mais detalhadas, como pessoal do chão de armazém e gestão, ou pessoal júnior e pessoal sénior com autoridade de aprovação. O número certo de funções depende de quão diferente é a forma como cada grupo precisa de usar a ferramenta, algo que definimos no início do projeto.
Escrito por Carina Moreira, programadora na Concealed — um estúdio Framer Expert sediado em Lisboa que cria websites rápidos e escaláveis e ferramentas internas à medida.